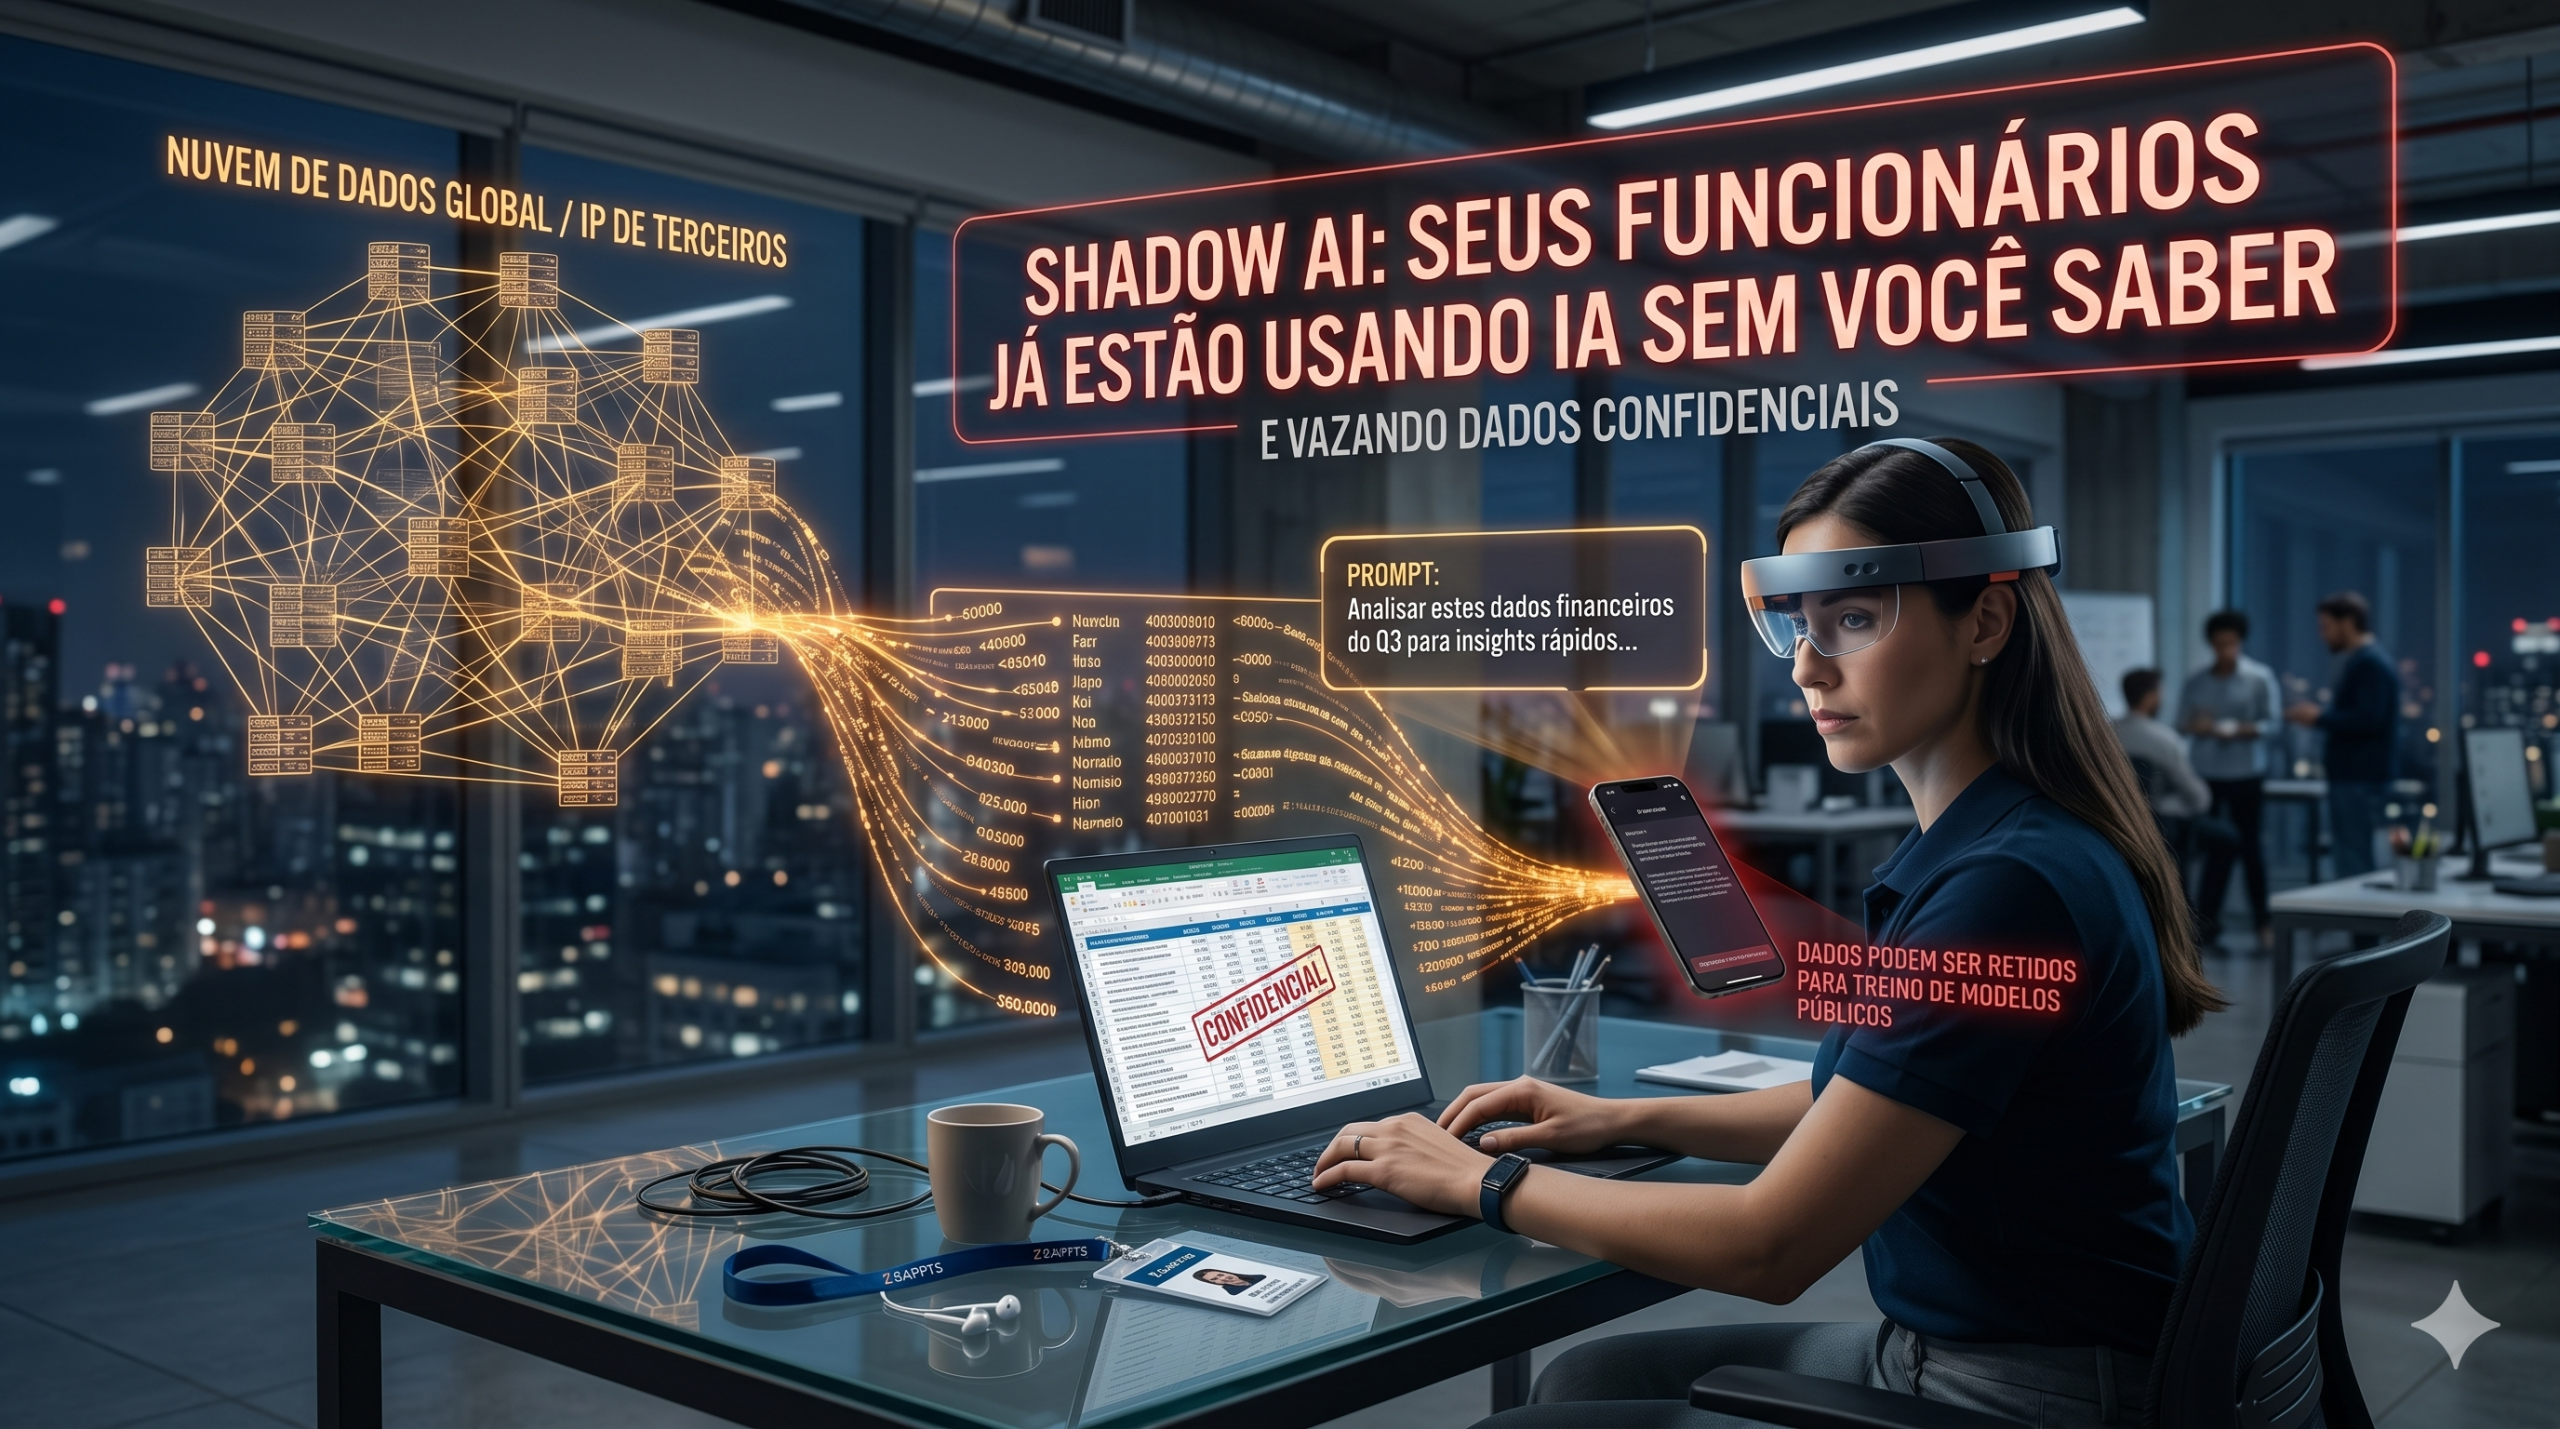
Shadow AI: Sus empleados ya están usando IA sin que usted sepa (y filtrando datos)
Resumen, Tesis Central, Principales Insights y Recomendaciones Estratégicas Resumen Mientras los consejos directivos debaten la "seguridad de la IA" en reuniones cerradas, la realidad en el terreno es otra: los colaboradores ya adoptaron herramientas públicas masivamente para aumentar la productividad, muchas veces exponiendo datos confidenciales. Este artículo define el fenómeno del Shadow AI, explica por qué las políticas de bloqueo de firewall son ineficaces y propone la creación de "Puertos Seguros" de IA como única estrategia viable de mitigación. [...]
16 de abril de 2026
Resumen, Tesis Central, Principales Insights y Recomendaciones Estratégicas
Resumen
Mientras los consejos directivos debaten la “seguridad de la IA” en reuniones cerradas, la realidad en el terreno es otra: los colaboradores ya adoptaron herramientas públicas masivamente para aumentar la productividad, muchas veces exponiendo datos confidenciales. Este artículo define el fenómeno del Shadow AI, explica por qué las políticas de bloqueo de firewall son ineficaces y propone la creación de “Puertos Seguros” de IA como única estrategia viable de mitigación.
Tesis Central: El mayor riesgo para la seguridad de la información hoy no es la implementación de una IA corporativa, sino la ausencia de ella. Al no proporcionar herramientas oficiales y gobernadas, las empresas empujan a sus empleados al uso clandestino de LLMs públicos (Shadow AI), donde la propiedad intelectual puede ser usada como dato de entrenamiento para modelos de terceros*.
Principales Insights:
- El Dilema de la Productividad: El empleado no usa ChatGPT para perjudicar a la empresa; lo usa porque necesita entregar el informe a las 17h y la herramienta oficial es lenta o inexistente.
- Bloqueo es Ilusión: Prohibir el acceso a OpenAI en la red corporativa solo hace que el empleado use el 4G de su celular personal, donde la empresa tiene cero visibilidad.
- Filtración Invisible: Datos sensibles (códigos fuente, estrategias de M&A, datos de clientes) están siendo pegados en chats públicos, volviéndose parte del conocimiento del modelo global.
Recomendaciones Estratégicas:
- Reemplazar la política de “Prohibición” por la política de “Sustitución”: Ofrecer un Chat Corporativo (Enterprise Instance) seguro y monitoreado.
- Implementar filtros de DLP (Data Loss Prevention) específicos para prompts, detectando patrones de CPF o tarjetas de crédito antes del envío a la API.
- Realizar campañas de concientización sobre cómo los LLMs públicos retienen datos.
Contexto y Problema de Negocio
Imagine el siguiente escenario: Un analista financiero recibe una hoja de cálculo compleja con datos de facturación del último trimestre. El plazo es corto. Sabe que, si se lo pide al equipo de Datos, tardará 3 días. También sabe que, si pega esos datos en ChatGPT, tendrá el análisis en 30 segundos. ¿Qué hace? Pega.
En ese momento, los datos financieros de su empresa salieron del perímetro de seguridad y fueron enviados a servidores públicos, donde pueden ser retenidos para entrenamiento futuro.
Esto es Shadow AI. Es la adopción descentralizada, invisible y no regulada de herramientas de Inteligencia Artificial por empleados bienintencionados. Según estudios de mercado y evidencias de nuestro estudio Panorama de la IA en Brasil, la discrepancia entre la “adopción oficial” (lo que TI aprobó) y la “adopción real” (lo que la gente usa) es alarmante.
Drivers de Mercado: La Inevitabilidad del Uso
¿Por qué Shadow AI es tan prevalente?
- Accesibilidad Radical: Cualquier persona con un correo electrónico personal puede acceder a los modelos de IA más poderosos del mundo gratuitamente. La barrera de entrada es cero.
- Presión por Eficiencia: En un mercado que exige “hacer más con menos”, el empleado ve la IA como el único salvavidas para no ahogarse en tareas.
- Lentitud de TI: Mientras TI tarda 6 meses en aprobar una herramienta (POCs, RFPs, Compliance), el mercado cambia. El empleado no quiere esperar.
Análisis Estratégico: Del Avestruz al Puerto Seguro
Existen dos formas de lidiar con Shadow AI:
- La Estrategia del Avestruz (Ineficaz): La empresa finge que no sucede o intenta bloquear URLs en el firewall.
- Resultado: El uso migra a dispositivos personales (o BYOD – Bring Your Own Device), volviéndose completamente inauditable. El riesgo aumenta.
- La Estrategia del Puerto Seguro (Recomendada por Zappts): La empresa reconoce la demanda y ofrece una alternativa oficial.
- Acción: “Sabemos que quieres usar IA. Aquí está el Enterprise Chat, que usa el mismo modelo que te gusta, pero funciona en un entorno privado donde tus datos no se usan para entrenamiento y tenemos registros de auditoría.”
Cuando ofreces una herramienta mejor y más segura que la pública, Shadow AI desaparece naturalmente. Nadie usa la herramienta pirata si la oficial es buena.
Implicaciones para las Organizaciones
Ignorar Shadow AI tiene consecuencias jurídicas y estratégicas:
- Violación de la LGPD: Si un empleado pega datos de clientes en una IA pública que sufre una violación de datos, la responsabilidad es de la empresa controladora.
- Pérdida de PI (Propiedad Intelectual): Códigos propietarios pegados en asistentes de programación públicos pueden aparecer como sugerencia para desarrolladores de empresas competidoras en el futuro.
Recomendaciones estratégicas
Para CTOs, CISOs y DPOs:
- Lance un MVP de Chat Interno en 30 Días: No intente construir la “IA perfecta” ahora. Simplemente ponga a disposición una interfaz segura (como Azure OpenAI o Amazon Bedrock) para sacar a sus usuarios del ChatGPT público. Zappts puede ayudarle con este desafío.
- Clasifique sus Datos: Deje claro lo que puede y no puede ir a la IA. “Datos Públicos: OK. Datos Internos: OK en Chat Corporativo. Datos Confidenciales: Prohibido.”
- Auditoría de Prompts: En el entorno corporativo, mantenga registros de lo que se pregunta. Esto no es para vigilar al empleado, sino para identificar cuellos de botella de proceso y riesgos de seguridad (ej: alguien intentando desbloquear jailbreaks).
- Eduque, no solo castigue: Muestre a los equipos cómo funcionan los LLMs. La mayoría de las personas no sabe que el chat gratuito usa sus datos*.
Conclusión
La ciberseguridad en la era de la IA no se hace con muros, sino con caminos pavimentados. Si no construye el camino seguro para la innovación, sus empleados abrirán atajos por la selva. Y en la selva, sus datos están desprotegidos. Asuma el control de Shadow AI trayéndolo a la luz de la gobernanza.
Bono: Cómo se tratan legalmente sus datos cuando usamos Chats de IA Públicos o Privados.
Así se tratan sus datos compartidos en los Chats de IA: en las versiones públicas (gratuitas o planes individuales), el contenido de las interacciones puede ser tratado como insumo para el mejoramiento de la inteligencia artificial, siendo incorporado a las bases de datos de entrenamiento para futuras iteraciones de los modelos. En contrapartida, en las versiones privadas o corporativas (planes Enterprise, Business y API), las plataformas ofrecen garantías contractuales de privacidad, asegurando que las informaciones proporcionadas permanezcan aisladas y jamás sean utilizadas para entrenar modelos globales o compartidas con otros usuarios, protegiendo así la propiedad intelectual y el sigilo de datos sensibles.
Sobre el Autor
Rodrigo Bornholdt es Co-fundador y Chief Technology Officer de Zappts, especializado en Arquitectura de Software e Inteligencia Artificial, con sólida experiencia en liderazgo de equipos de tecnología, desarrollo de sistemas complejos e innovación aplicada a estrategias de negocio.
Sobre Zappts
Con 12 años de actuación, Zappts es una empresa de tecnología e innovación referencia en Transformación Agéntica para grandes corporaciones. La empresa acumula más de 280 proyectos ejecutados y 1 millón de horas de ingeniería para sectores como finanzas, salud, retail y energía. Es la idealizadora del Panorama de la IA en Brasil, investigación que mapea la madurez tecnológica nacional, y referencia en la implementación de agentes de IA integrados al core business con foco en gobernanza, ROI y eficiencia operacional. Haga clic aquí para saber más.
Comparte este artículo
Artículos relacionados
16 set 2026
El fin del SaaS pasivo: por qué pagarás por resultados, no por usuarios.
El modelo tradicional de precios de software basado en licencias por usuario (SaaS basado en puestos) se enfrenta a un declive inevitable para 2026.
09 set 2026
El dilema de la autonomía tímida: por qué limitar la IA a sugerir información está mermando su margen de beneficio.
Este artículo analiza el impacto financiero de esta "autonomía tímida" y aboga por la evolución urgente hacia el modelo "Human-on-the-loop" (HOTL, por sus siglas en inglés).
02 set 2026
"SaaSocalypse" es, de hecho, una crisis de arquitectura e identidad.
Este artículo realiza un análisis retrospectivo de una historia de éxito real (anonimizada) en el sector financiero, diseccionando las capas de...